OXIS / À propos
Un interlocuteur unique, proche de vous
OXIS est un cabinet indépendant installé à Villefranche-de-Lauragais. Il apporte aux PME une rigueur de grand groupe, à leur échelle.
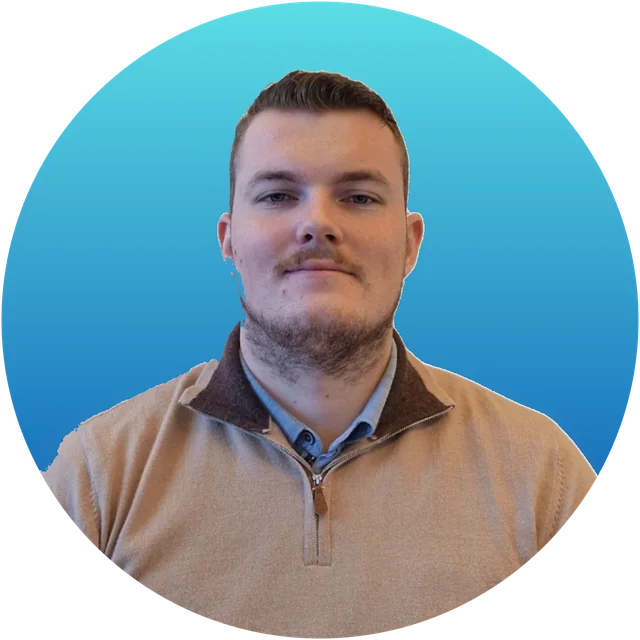
01 - Le fondateur
Pierre Chantre
Responsable qualité dans plusieurs entreprises, j'ai mené des audits internes et de certification sur l'ISO 9001, l'ISO/IEC 27001 et Qualiopi. J'ai créé OXIS pour mettre cette expérience du terrain au service des PME : des systèmes de management fondés sur les normes et sur les risques, construits avec les équipes et suivis jusqu'à ce qu'ils fonctionnent au quotidien.
Ce qui guide le travail d'OXIS
02 - Valeurs et méthode
Un système intégré
Qualité, sécurité de l'information, intelligence artificielle, risques : un seul système de management cohérent plutôt que des démarches en silo. Les exigences communes sont traitées une seule fois.
La norme et le réglementaire comme socle
Certification visée ou non, la réflexion s'appuie sur les normes et la réglementation applicables : un cadre éprouvé et vérifiable, pas une opinion.
Une approche par les risques
Le risk-based thinking guide chaque décision : les efforts portent là où les risques et les opportunités sont réels, pas partout à la fois.
L'optimisation, sans sacrifice
Garder l'efficacité opérationnelle et la maîtrise des exigences : on ne sacrifie jamais l'une au profit de l'autre. Chaque règle doit servir le terrain.
Vos enjeux et vos parties prenantes
La démarche part des enjeux de votre entreprise et des exigences de ses parties prenantes : clients, salariés, partenaires, autorités.
Les référentiels qui structurent la réflexion
03 - Référentiels
Pour son propre système de management comme pour celui de ses clients, OXIS s'appuie sur des référentiels reconnus, intégrés les uns aux autres plutôt qu'empilés.
ISO 9001:2026
Les exigences du système de management de la qualité, appliquées à OXIS comme à ses clients.
ISO/IEC 27001 · ISO/IEC 27701
Protéger les informations et les données personnelles, celles des clients comme celles d'OXIS.
ISO 9004
Les lignes directrices pour une performance durable de l'organisation.
ISO 31000 · ISO/IEC 27005 · COSO
Le management des risques de l'entreprise, des risques liés à la sécurité de l'information et le référentiel COSO de gestion des risques.
ISO 22301
Préparer l'entreprise à absorber une crise et à reprendre son activité.
ISO/IEC 42001
Encadrer la conception et l'usage des systèmes d'intelligence artificielle.
ISO 19011 · NEP · COSO
Les lignes directrices pour l'audit des systèmes de management, les normes d'exercice professionnel (NEP) correspondantes et le référentiel COSO de contrôle interne.
Qualiopi
Le référentiel national qualité des organismes de formation.
Nos engagements
04 - Engagements
Confidentialité et sécurité de l'information
Vos informations sont protégées dans le respect du RGPD et de l'AI Act, avec des pratiques issues de l'expérience des normes ISO/IEC 27001 (sécurité de l'information) et ISO/IEC 27701 (protection des données personnelles). Un accord de confidentialité est proposé avant tout échange d'informations sensibles.
Proximité
Basé dans le Lauragais, OXIS intervient à Toulouse et dans toute l'Occitanie, sur site ou à distance.
Cohérence
Pas de conseils généraux : des recommandations sur mesure, construites à partir du contexte, des enjeux et des contraintes de votre entreprise.
Travail conjoint
Pas de feuille de route remise puis oubliée une fois la facture réglée : OXIS s'implique dans la mise en place des actions, au quotidien, avec vos équipes, selon les prestations commandées.
Faisons connaissance
Un premier échange de 30 min, sans engagement.